Quelles actions infectent un ordinateur ? E-mails, téléchargements et clés USB à risque
Un ordinateur s’infecte rarement « tout seul ». Le plus souvent, un logiciel malveillant entre après une action qui ouvre, exécute, installe ou connecte un contenu non fiable. Ouvrir une pièce jointe inattendue, cliquer sur un lien suspect, télécharger un programme piraté ou brancher une clé USB inconnue font partie des situations les plus exposées. À l’inverse, modifier la taille d’une image ou vider la corbeille ne suffit pas, en soi, à infecter un ordinateur.
Les actions qui peuvent réellement infecter un ordinateur
Un malware est un logiciel conçu pour nuire. Il peut s’agir d’un virus, d’un ver, d’un cheval de Troie, d’un ransomware ou d’un programme potentiellement indésirable. Pour entrer dans le système, il exploite généralement un fichier lancé par l’utilisateur, une macro autorisée ou une faille présente dans un logiciel qui n’est pas à jour. Le tableau suivant permet d’identifier rapidement les actions à risque et le réflexe à adopter.
Testez vos connaissances sur les infections informatiques
| Action | Niveau de risque | Menace possible | Réflexe à adopter |
|---|---|---|---|
| Ouvrir une pièce jointe inattendue | Élevé | Cheval de Troie, ransomware, script malveillant | Vérifier l’expéditeur et analyser le fichier avant de l’ouvrir |
| Cliquer sur un lien reçu par e-mail ou par message | Élevé | Phishing, fausse page de connexion, téléchargement piégé | Ne pas cliquer ; saisir l’adresse du site dans le navigateur |
| Télécharger un logiciel depuis un site tiers | Élevé | Programme associé, spyware, malware | Privilégier le site officiel de l’éditeur |
| Installer un logiciel piraté, un crack ou un keygen | Très élevé | Backdoor, vol de données, ransomware | Renoncer à l’installation et utiliser une solution légitime |
| Brancher une clé USB ou un disque inconnu | Élevé | Ver informatique, fichier infecté | Analyser le périphérique avant d’ouvrir son contenu |
| Activer des macros dans un document inconnu | Très élevé | Exécution de code malveillant | Refuser l’activation, sauf nécessité vérifiée |
| Utiliser un navigateur ou un système non mis à jour | Modéré à élevé | Exploitation d’une vulnérabilité | Installer les mises à jour de sécurité |
Le risque ne dépend pas uniquement du nom du fichier ou de l’apparence d’un site. Un document présenté comme une facture, un CV ou un suivi de livraison peut être frauduleux. De même, un programme portant un nom connu peut être fourni avec un installateur modifié. La prudence doit donc porter sur la source, la demande formulée et l’action attendue, pas seulement sur l’icône affichée à l’écran.
E-mails, liens et documents : les pièges les plus courants
Une pièce jointe devient dangereuse lorsqu’elle est ouverte ou exécutée
La réception d’un fichier ne suffit pas toujours à infecter un ordinateur. Le danger augmente lorsque l’utilisateur l’ouvre, lance son contenu ou accepte une demande d’autorisation. Les pièces jointes les plus préoccupantes sont les fichiers exécutables et les archives compressées. Il faut aussi se méfier des documents qui demandent d’« activer le contenu » ou d’« activer la modification ». Un document Office peut contenir une macro, c’est-à-dire une automatisation capable, dans certains cas, d’exécuter du code malveillant lorsqu’elle est autorisée.
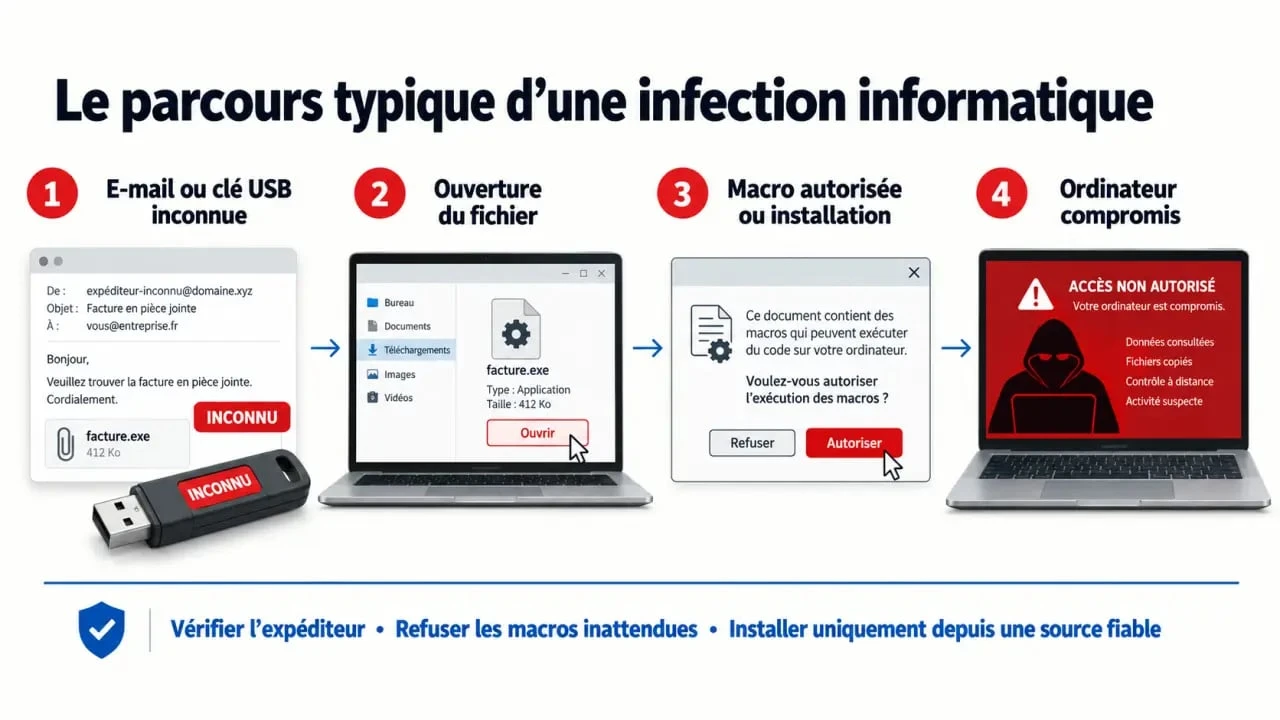
Avant d’ouvrir un fichier, contrôlez l’adresse complète de l’expéditeur, la cohérence du message et le caractère attendu de l’envoi. Une entreprise connue peut être imitée avec un nom d’affichage crédible. Un message qui réclame une action immédiate mérite une vérification supplémentaire. En cas de doute, contactez l’organisme par ses coordonnées habituelles, sans répondre directement au message suspect.
Un lien peut voler des identifiants sans infecter immédiatement le PC
Cliquer sur un lien suspect n’entraîne pas systématiquement l’installation d’un virus. Le lien peut aussi rediriger vers une page de phishing, conçue pour récupérer un mot de passe, un code bancaire ou des informations personnelles. La distinction est importante : une infection installe un logiciel malveillant, tandis que le phishing cherche souvent à manipuler la victime pour qu’elle transmette elle-même ses accès.
La méthode la plus sûre consiste à ne pas suivre le lien reçu. Ouvrez votre navigateur, saisissez vous-même l’adresse du service concerné ou utilisez un favori enregistré. Si le message annonce une urgence, une suspension de compte ou un paiement à confirmer, cette pression doit être considérée comme un signal d’alerte supplémentaire. Un lien qui semble provenir d’un service connu n’est pas fiable pour autant.
Téléchargements, sites web et périphériques : les portes d’entrée moins visibles
Les logiciels gratuits ne sont pas tous équivalents
Télécharger un programme depuis le site officiel de son éditeur limite fortement le risque. À l’inverse, les plateformes de téléchargement non vérifiées, les fichiers partagés en P2P, les cracks et les keygens exposent à des installateurs altérés. Ces derniers peuvent ajouter des logiciels publicitaires, modifier le navigateur ou installer un cheval de Troie en arrière-plan. Plus de la moitié des PC équipés de keygens auraient été détectés avec des malwares, ce qui illustre le danger particulier de ces outils de contournement.
Lors d’une installation, lisez chaque écran au lieu de cliquer systématiquement sur « Suivant ». Refusez les programmes complémentaires, les extensions imposées et les demandes de privilèges administrateur qui ne paraissent pas justifiées. Un logiciel sérieux explique clairement son utilité. À l’inverse, un installateur qui multiplie les offres annexes ou masque ses options doit inciter à la prudence. Privilégiez toujours une source officielle.
Une clé USB inconnue doit être traitée comme un objet à vérifier
Une clé USB, un disque externe ou une carte mémoire peut contenir un fichier infecté. Le scénario est simple : un périphérique oublié, prêté ou trouvé est connecté, puis son contenu est exploré ou exécuté. Certains malwares peuvent ainsi se propager d’une machine à l’autre. N’ouvrez pas automatiquement les fichiers présents. Lancez d’abord une analyse avec votre solution de sécurité.
Cette vérification s’inscrit dans une bonne hygiène numérique. Le même réflexe de pause s’applique à tout contenu qui entre dans l’ordinateur. Un fichier reçu, une archive téléchargée ou une clé prêtée ne devient pas fiable parce qu’il est pratique ou urgent. Cette courte étape de contrôle peut éviter qu’un simple transfert de données ne se transforme en incident de sécurité.
Les sites web compromis représentent un autre risque. Une page apparemment normale peut héberger des scripts malveillants ou tenter d’exploiter une vulnérabilité du navigateur. Un navigateur moderne et mis à jour réduit cette exposition. Évitez aussi les sites proposant gratuitement des contenus normalement payants, des mises à jour inconnues ou de faux lecteurs vidéo. Ils peuvent pousser au téléchargement d’un fichier inutile et potentiellement dangereux.
Les protections à laisser actives et à entretenir
Désactiver l’antivirus ou le pare-feu pour installer un programme est une action risquée. L’antivirus fournit notamment une protection en temps réel et peut signaler un fichier connu comme dangereux. Le pare-feu surveille les connexions réseau et aide à limiter les communications non autorisées. Une alerte n’est pas toujours parfaite, mais la contourner sans comprendre sa cause revient à retirer une couche de défense.
- Activez les mises à jour automatiques du système, du navigateur et des logiciels utilisés fréquemment.
- Conservez un antivirus à jour et analysez les fichiers ou périphériques douteux.
- Téléchargez depuis des sources officielles, notamment pour les logiciels, les extensions et les mises à jour.
- N’autorisez pas les macros dans un document dont l’origine ou le besoin n’est pas certain.
- Sauvegardez vos fichiers importants sur un support distinct ou un service fiable. Cette précaution est particulièrement utile face à un ransomware.
Les gestes généralement sans risque et la conduite à tenir en cas de doute
Modifier la taille d’une image, vider la corbeille ou désinstaller un logiciel ne sont pas des actions qui infectent directement un ordinateur. Elles peuvent avoir des conséquences sur les fichiers ou les réglages, mais elles n’introduisent pas par nature un programme malveillant. Dans une question à choix multiples, les réponses les plus pertinentes restent donc l’ouverture d’une pièce jointe suspecte et l’accès imprudent au contenu d’une clé USB inconnue.
Si vous pensez avoir ouvert un fichier dangereux, déconnectez l’ordinateur d’Internet pour limiter d’éventuelles communications. Ne supprimez pas précipitamment les éléments utiles au diagnostic. Lancez une analyse complète avec votre antivirus et retirez le fichier concerné si la menace est confirmée. Si vous avez saisi vos mots de passe sur une page suspecte, changez-les depuis un appareil sain. Enfin, vérifiez vos sauvegardes : elles peuvent aider à retrouver vos données si un ransomware les a chiffrées.

- Quelles actions infectent un ordinateur ? E-mails, téléchargements et clés USB à risque - 13 septembre 2026
- Préparation de Windows bloquée après 3 heures : les étapes pour redémarrer sans perdre vos fichiers - 12 septembre 2026
- Installation de Windows 11 sur un Toshiba : le réglage UEFI qui bloque le démarrage - 11 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Ordinateur portable reconditionné 17 pouces : grand écran, économies de 30 à 70 % et points à vérifier
 Test molette souris : vitesse en pixels par seconde, précision et pannes à repérer
 Souris qui double-clique toute seule : 3 méthodes pour réparer votre périphérique sans le remplacer
 PC portable sans OS : payer moins cher sans se piéger au premier démarrage